
- Bağlantılı/otonom araçların neden köklü biçimde yeni bir siber saldırı yüzeyi oluşturduğunu (V2X, OTA, hücresel/Wi-Fi/Bluetooth, kimlik doğrulamasız CAN veri yolu) açıklayabilmek.
- ISO/SAE 21434 standart çerçevesi ve TARA (Threat Analysis and Risk Assessment) adımlarını HARA'nın (AD-19) siber güvenlikteki karşılığı olarak uygulayabilmek.
- UNECE R155 (CSMS) ve UNECE R156 (SUMS / RxSWIN) yasal tip onay gereksinimlerini, ISO/SAE 21434 ile ilişkilerini çözümleyebilmek.
- Araç içi haberleşmede SecOC (Secure Onboard Communication), MAC doğrulama ve HSM (Hardware Security Module) donanım izolasyonunu yapılandırmak.
- OTA (Over-the-Air) yazılım güncellemelerinde uçtan uca imzalama ve A/B bankası geri alma (rollback) mimarisini tasarlamak.
AD-21 — Otomotiv Siber Güvenliği: ISO/SAE 21434, TARA ve UNECE R155/R156
ASSUMPTION — Bu ders, simetrik/asimetrik kriptografinin temel prensiplerini, CAN/Ethernet araç içi haberleşme protokollerini ve ISO 26262 (AD-19) fonksiyonel emniyet kavramlarını bildiğinizi varsayar.
AD-19’da arızaların (“bir şey bozulursa ne olur?”), AD-20’de fonksiyonel yetersizliklerin (“hiçbir şey bozulmadan yanlış karar verilirse ne olur?”) yol açtığı riskleri inceledik. Bu derste üçüncü ve son tehlike merceğine geçiyoruz: kasıtlı, kötü niyetli müdahale (“bir saldırgan bilinçli olarak sistemi hedef alırsa ne olur?”). Aynı fren ve direksiyon sistemlerinin bu kez rastgele bir arıza değil, planlı bir saldırının hedefi olabileceğini göreceğiz.
Bu derste şunları öğreneceksin:
- Bağlantılı Araçların Yeni Saldırı Yüzeyi — V2X, OTA kanalları, hücresel/Wi-Fi/Bluetooth ve CAN veri yolunun tarihsel kimlik doğrulama eksikliği.
- Dönüm Noktası Vaka: 2015 Jeep Cherokee Uzaktan Ele Geçirme — düzenleyici tepkiyi tetikleyen gerçek dünya kanıtı.
- ISO/SAE 21434 ve TARA — HARA’nın siber güvenlikteki karşılığı.
- UNECE R155 ve R156 — teknik standardı zorunlu kılan yasal mekanizma.
- Araç İçi Güvenlik: SecOC ve HSM — CAN veri yolunu kimlik doğrulamalı hale getirmek.
- Güvenli OTA Mimarisi — uçtan uca imzalama ve A/B geri alma.
- Üç Merceğin Sentezi: Arıza, Yetersizlik, Kötü Niyet — AD-19/20/21’in birlikte nasıl bir emniyet vakası oluşturduğu.
1. Bağlantılı Araçların Yeni Saldırı Yüzeyi
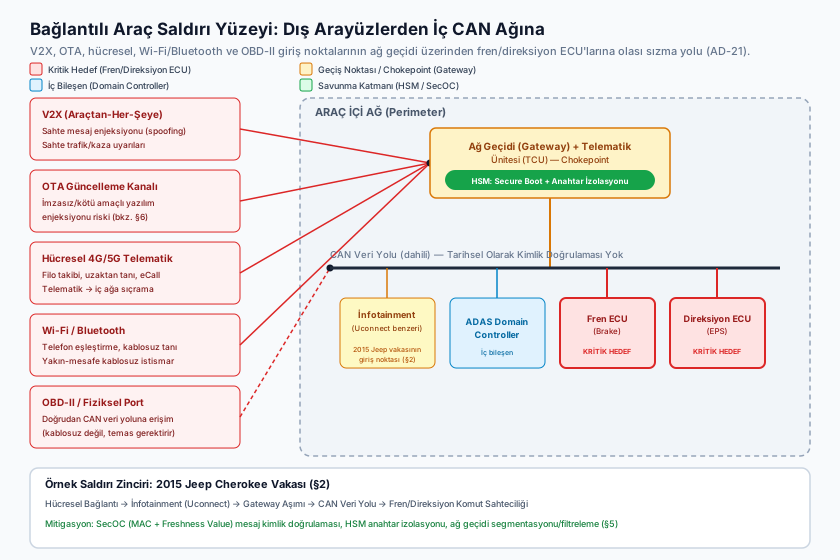
Otonom ve bağlantılı araçlar (Connected and Autonomous Vehicles — CAV), yüz milyonlarca satır kod barındıran ve dış dünyayla sürekli iletişim halinde olan karmaşık dağıtık bilgisayar ağlarıdır. Bu bağlantılılık, geleneksel araçlarda hiç var olmayan bir saldırı yüzeyi (attack surface) yaratır:
| Kanal | Açıklama | Tipik Risk |
|---|---|---|
| V2X (Vehicle-to-Everything) | Araçlar, altyapı ve diğer araçlarla kablosuz haberleşir | Sahte mesaj enjeksiyonu (spoofing), sahte trafik/kaza uyarıları |
| OTA Güncelleme Kanalı | Yazılım güncellemeleri hücresel bağlantı üzerinden indirilir | İmzasız/kötü amaçlı yazılım enjeksiyonu (bkz. §6) |
| Hücresel (4G/5G) Telematik | Filo takibi, uzaktan tanı, acil çağrı (eCall) | Telematik ünitesi üzerinden araç içi ağa sıçrama noktası |
| Wi-Fi / Bluetooth | Sürücü telefonu eşleştirme, kablosuz teşhis | Yakın-mesafe kablosuz istismarlar, kötü amaçlı eşleştirme |
| CAN Veri Yolu (dahili) | ECU’lar arası gerçek zamanlı kontrol mesajlaşması | Kimlik doğrulama yok — bkz. aşağı |
CRITICAL — Klasik CAN (Controller Area Network) protokolü, 1980’lerin sonunda kapalı, fiziksel olarak izole bir araç içi ağ varsayımıyla tasarlanmıştır: mesajlarda ne şifreleme ne de gönderen kimlik doğrulaması vardır. Bir ECU, veri yoluna “ben fren kontrol ünitesiyim” diyerek herhangi bir mesaj yayınlayabilir ve veri yolundaki diğer tüm düğümler bu mesajı sorgusuz kabul eder. Bu varsayım, araçlar dış dünyaya bağlı hale gelene kadar makul bir mühendislik ödünleşimiydi — bugün ise tek bir tehlikeye açık giriş noktasının (ör. telematik ünitesi, hücresel modem) ele geçirilmesi, o giriş noktasından CAN ağ geçidi aşılabilirse, saldırganın fren veya direksiyon komutlarını sahtelemesine kapı açabilir.
Bu, otomotiv siber güvenliğini doğrudan fonksiyonel emniyetin (AD-19) bir ön koşulu haline getirir: ISO 26262’nin “arıza yapmayacak kadar güvenilir” ve SOTIF’in (AD-20) “yetersiz kalmayacak kadar sağlam” hedefleri, sistem kasıtlı olarak ele geçirilebiliyorsa anlamsız hale gelir.
2. Dönüm Noktası Vaka: 2015 Jeep Cherokee Uzaktan Ele Geçirme
EXAMPLE — 2015 yılında güvenlik araştırmacıları Charlie Miller ve Chris Valasek, bir Jeep Cherokee’nin telematik/eğlence sistemine (Uconnect) hücresel bağlantı üzerinden kilometrelerce uzaktan, fiziksel erişim olmaksızın sızabildiklerini kamuya açık biçimde gösterdi. Araştırmacılar, eğlence sisteminden araç içi CAN ağ geçidine sıçrayarak otoyol hızında seyreden bir araçta iklimlendirmeyi, radyoyu, silecekleri ve nihayetinde şanzıman/fren fonksiyonlarını uzaktan kontrol edebildiklerini gösterdiler. Bu gösterim, otomotiv endüstrisinde ve düzenleyici kurumlarda “araç içi ağ, dış dünyadan izole varsayılamaz” gerçeğinin somut, kitlesel medyada yer bulan kanıtı oldu.
ASSUMPTION — Olayın üst düzeyde kabul görmüş gerçekliği (araştırmacıların kimliği, hücresel bağlantı üzerinden uzaktan erişim, sonrasında büyük ölçekli bir geri çağırma kampanyası) yaygın biçimde belgelenmiştir; ancak istismar zincirinin tam teknik adımları, etkilenen araç sayısının kesin rakamı ve geri çağırmanın tam kapsamı gibi ayrıntılar bu derste kesinleştirilmemiştir — güncel/kesin rakamlar için orijinal araştırma yayınına ve üretici/düzenleyici açıklamalarına başvurulmalıdır.
Bu vaka, tek başına bir güvenlik açığının değil, sistemik bir mimari boşluğun kanıtıydı: eğlence sistemi gibi düşük-kritiklikli, dış dünyaya açık bir bileşen ile fren/direksiyon gibi yüksek-kritiklikli bir bileşen arasında yeterli ağ segmentasyonu (donanımsal güvenlik duvarı, ağ geçidi filtrelemesi) yoktu. Bu olay ve benzerleri, aşağıda ele alacağımız UNECE R155/R156 regülasyonlarının ortaya çıkışını hızlandıran somut itici güçlerden biri olarak yaygın biçimde anılır.
3. ISO/SAE 21434 ve TARA (Tehdit Analizi ve Risk Değerlendirmesi)
ISO/SAE 21434, otomotiv ürün yaşam döngüsünün tamamında (konsept, geliştirme, üretim, operasyon, bakım, devreden çıkarma) siber güvenlik mühendisliğini tanımlar. Bu standart, HARA’nın (AD-19) siber güvenlikteki doğrudan karşılığı olan TARA (Threat Analysis and Risk Assessment) metodolojisini merkeze koyar — HARA “hangi arıza ne kadar tehlikeli” sorusunu sorarken, TARA “hangi tehdit ne kadar hem mümkün hem de zararlı” sorusunu sorar.
+--------------------------------------------------------------------------+
|                     ISO/SAE 21434 TARA İŞ AKIŞI                          |
+--------------------------------------------------------------------------+
|  1. Varlık Tanımlama (Asset Identification)                              |
|     - Gizlilik, Bütünlük, Erişilebilirlik (CIA) özellikleri              |
+--------------------------------------------------------------------------+
                                    |
                                    v
+--------------------------------------------------------------------------+
|  2. Tehdit Senaryolarının Belirlenmesi                                   |
|     - Örn: CAN bus spoofing, radar sahte yankı enjeksiyonu               |
+--------------------------------------------------------------------------+
                                    |
                                    v
+--------------------------------------------------------------------------+
|  3. Etki Derecelendirmesi (SFOP)                                         |
|     - Safety, Financial, Operational, Privacy                            |
|       -> [İhmal edilebilir / Orta / Ciddi / Kritik]                      |
+--------------------------------------------------------------------------+
                                    |
                                    v
+--------------------------------------------------------------------------+
|  4. Saldırı Yolu Analizi ve Fizibilite                                   |
|     - Süre, Uzmanlık, Sistem Bilgisi, Fırsat Penceresi, Ekipman         |
|       -> [Çok Düşük / Düşük / Orta / Yüksek]                             |
+--------------------------------------------------------------------------+
                                    |
                                    v
+--------------------------------------------------------------------------+
|  5. Risk Belirleme ve İyileştirme Kararı                                 |
|     - Risk Değeri: 1 (İhmal edilebilir) - 5 (Kritik)                     |
|     - Karar: Mitigate (Önlem al) / Transfer / Retain / Avoid             |
+--------------------------------------------------------------------------+
FACT — Bir sistemde güvenlik açığı (vulnerability) olması tek başına risk oluşturmaz. Risk, bir tehdit senaryosunun gerçekleşme fizibilitesi (Attack Feasibility) ile bu tehdidin doğuracağı etki derecesinin (Impact Rating) bileşkesidir — tıpkı HARA’da Maruziyet × Kontrol Edilebilirlik × Şiddet’in ASIL’i belirlemesi gibi, burada da Fizibilite × Etki risk skorunu belirler.
TARA’nın çıktısı olan “Safety” etki boyutu, doğrudan ISO 26262’nin ASIL sınıflandırmasıyla eşleşir: bir siber tehdidin güvenlik etkisi “kritik” olarak derecelendirildiyse ve hedef aldığı fonksiyon ASIL D bir Güvenlik Hedefine hizmet ediyorsa, mitigasyon önceliği en üst seviyeye çıkar.
4. UNECE R155 ve R156 Regülasyonları
Birleşmiş Milletler Avrupa Ekonomik Komisyonu (UNECE) tarafından yayımlanan R155 ve R156 regülasyonları, AB pazarı başta olmak üzere birçok ülkede tescil edilen yeni araçlar için zorunlu tip onayı (type approval) şartı haline gelmiştir.
INTERPRETATION — R155/R156 ile ISO/SAE 21434 arasındaki ilişki, AD-19’daki ISO 26262 ile fonksiyonel emniyet regülasyonu arasındaki ilişkiye kavramsal olarak benzer: standart, teknik “nasıl” sorusunu yanıtlar; regülasyon, “yapmak zorundasın” yasal zorunluluğunu getirir. Bir OEM, ISO/SAE 21434’ü kendi kalite/mühendislik tercihiyle uygulayabilir — ama R155/R156 kapsamındaki pazarlarda satış yapabilmek için CSMS/SUMS sertifikasyonunu kanıtlamak zorundadır, ve pratikte bu kanıtın en yaygın yolu ISO/SAE 21434’e uyumu göstermektir.
-
UNECE R155 (Cybersecurity Management System — CSMS):
- OEM’in kurumsal siber güvenlik yönetim sistemine sahip olduğunu belgeler.
- Tedarik zinciri boyunca (Tier-1, Tier-2) siber güvenlik gereksinimlerinin yönetilmesini zorunlu kılar.
- Üretim sonrası araç filosunun siber tehditlere karşı sürekli izlenmesini (VSOC — Vehicle Security Operations Center) ve olay müdahale süreçlerini şart koşar — yani gereksinim sadece “geliştirme anında güvenli tasarla” değil, aracın tüm yaşam döngüsü boyunca izlenebilir/müdahale edilebilir olmasıdır.
-
UNECE R156 (Software Update Management System — SUMS):
- Araçlara gönderilen yazılım güncellemelerinin emniyetli, doğrulanabilir ve izlenebilir olmasını garanti eder — OTA sürecinin kendisinin yeni bir saldırı vektörüne dönüşmemesini sağlar (bkz. §6).
- RxSWIN (RegulationX Software Identification Number): Tip onayına tabi ECU’ların (ör. fren veya otonom sürüş yazılımı) yazılım sürümünü regülasyon otoriteleri nezdinde benzersiz şekilde tanımlar.
| Standart / Regülasyon | Kapsam | Zorunluluk / Denetim | Ana Çıktı |
|---|---|---|---|
| ISO/SAE 21434 | Mühendislik süreç standardı | Uluslararası OEM & tedarikçi baseline’ı | TARA raporları, Cybersecurity Case |
| UNECE R155 | Yasal tip onay regülasyonu | Yeni tescillerde zorunlu (AB ve uyumlu pazarlar) | CSMS sertifikası, tip onayı |
| UNECE R156 | Yazılım güncelleme regülasyonu | Güncelleme kapasiteli araçlarda zorunlu | SUMS sertifikası, RxSWIN takibi |
ASSUMPTION — R155/R156’nın hangi pazarlarda hangi tarihten itibaren zorunlu olduğuna dair kesin uygulama takvimi ve kapsanan ülke listesi bölgeye ve araç segmentine göre değişebilir; bu derste verilen “AB ve uyumlu pazarlarda yeni tescillerde zorunlu” ifadesi genel bir özet niteliğindedir, kesin yürürlük tarihleri için ilgili tip onay otoritesinin güncel dokümantasyonuna başvurulmalıdır.
5. Araç İçi Donanım ve Haberleşme Güvenliği: SecOC ve HSM
§1’de belirttiğimiz gibi, klasik CAN veri yolu mesajları şifresizdir ve mesaj kaynağını doğrulamaz. Bu durum, veri yoluna erişebilen kötü niyetli bir donanımın (ör. OBD-II portu üzerinden, ya da ele geçirilmiş bir telematik ünitesinden) sahte fren veya ivmelenme komutları göndermesine yol açabilir.
SecOC (Secure Onboard Communication — AUTOSAR)
SecOC, kritik mesajlara bir MAC (Message Authentication Code) ve bir Freshness Value (tazelik/sayaç değeri) ekleyerek replay (tekrar) saldırılarını ve mesaj sahteciliğini önler:
Burada:
- : Gönderici ve alıcı ECU arasında güvenli biçimde paylaşılan gizli simetrik anahtar.
- : Her mesajda artan sayaç (replay saldırısını önler — aynı geçerli mesaj kaydedilip daha sonra tekrar gönderilemez).
- : Veri yolu bant genişliğini korumak için kırpılan MAC bit uzunluğu (genellikle 24-64 bit arası) — kripto çarpışma direncini bant genişliği kısıtıyla dengeler.
HSM (Hardware Security Module)
Modern otomotiv mikrodenetleyicilerinde (ör. Infineon AURIX TC3xx/TC4xx, Renesas RH850 ailesi) bağımsız bir çekirdek, izole RAM/ROM ve donanımsal kriptografik hızlandırıcı (AES, SHA, ECC/RSA) içeren HSM bulunur:
- Secure Boot: Cihaz açılırken flash bellekteki yazılımın kriptografik özeti (hash, ör. SHA-256) doğrulanır. Dijital imza (RSA/ECC) doğrulanamazsa mikrodenetleyici yürütmeyi durdurur ve güvenli duruma geçer.
- Kriptografik Anahtar İzolasyonu: Özel anahtarlar ana işlemci çekirdeğinin (Host CPU) belleğine hiçbir zaman girmez; kriptografik işlemler yalnızca HSM içinde icra edilir — bu, uygulama seviyesindeki bir bellek taşması (buffer overflow) açığının anahtarları doğrudan ifşa etmesini engeller.
WARNING — Siber güvenlik önlemleri gecikme (latency) ekler. 10 ms periyotla çalışan bir tork kontrol mesajına SecOC doğrulaması eklenirken, HSM kripto hesaplama süresi ve toplam veri yolu yükü (CAN bus load) genellikle %70 doygunluk sınırının altında kalacak şekilde bütçelenmelidir — aksi halde kriptografik gecikme, AD-19’da gördüğümüz FTTI bütçesini tüketip fonksiyonel emniyeti riske atabilir. Bu, siber güvenlik ile fonksiyonel emniyetin tasarım seviyesinde neden birlikte optimize edilmesi gerektiğinin somut bir örneğidir.
6. Güvenli OTA (Over-the-Air) Güncelleme Mimarisi
Otonom sürüş yazılımları büyük model ağırlıkları ve sistem güncellemeleri gerektirir; bu güncelleme kanalının kendisi UNECE R156’nın odaklandığı yeni bir saldırı vektörü olmamalıdır. Güvenli bir OTA mimarisinde iki katman zorunludur:
- Uçtan Uca İmzalama (End-to-End Signing): Güncelleme paketi OEM’in güvenli derleme altyapısında özel anahtarla (private key) imzalanır. Araç içi telematik ünitesi (TCU) yalnızca taşıyıcıdır; paketin bütünlüğü doğrudan hedef ECU’nun HSM’i tarafından OEM’in fabrikada gömülü genel anahtarıyla (public key) doğrulanır — TCU’nun kendisi ele geçirilse bile sahte bir paket hedef ECU’da yürütülemez.
- A/B Dual-Bank Flash Mimarisi: Yeni yazılım arka planda pasif Bank B’ye yazılırken, araç aktif olarak Bank A üzerinden çalışmaya devam eder. Aktivasyon yalnızca güvenli, durağan durumlarda gerçekleşir (park edilmiş, kontak kapalı). Doğrulama başarısız olursa veya çalışma zamanında bütünlük kontrolü uyuşmazsa sistem anında Bank A’ya geri döner (automatic rollback).
Güvenli OTA Akışı:

  OEM Backend           TCU (Taşıyıcı)         Hedef ECU + HSM
  ────────────           ──────────────         ─────────────────
  Paketi imzala   ──►    Paketi indir     ──►    HSM imzayı doğrular
  (private key)          (doğrulama YAPMAZ)      (fabrika public key ile)
                                                          │
                                          İmza geçerli mi? │
                                    ┌─────────────────────┴────────────────┐
                                    ▼ Evet                                  ▼ Hayır
                            Bank B'ye yaz,                          Paketi reddet,
                            park/kontak-kapalı                      Bank A'da kalmaya
                            anında aktive et                        devam et
                                    │
                            Runtime bütünlük hatası mı?
                                    │ Evet
                                    ▼
                            Anında Bank A'ya geri dön
                            (automatic rollback)
7. Üç Merceğin Sentezi: Arıza, Yetersizlik, Kötü Niyet
Bu üç derste (“Arıza mı? Yetersizlik mi? Kötü niyet mi?”) aynı fiziksel bileşeni — örneğin bir elektronik direksiyon sistemini (EPS) — üç farklı mercekten inceledik:
| Ders | Soru | EPS Örneği | Standart |
|---|---|---|---|
| AD-19 (Fonksiyonel Emniyet) | Bir bileşen kendi kendine bozulursa ne olur? | Tork sensörü kısa devre yapar, EPS motoru rastgele bir tork üretir | ISO 26262 |
| AD-20 (SOTIF) | Hiçbir şey bozulmadan sistem yanlış karar verirse ne olur? | Şerit takip algoritması, ıslak asfaltta silinmiş bir şerit çizgisini yanlış yorumlayıp hafif bir tork komutu üretir | ISO 21448 |
| AD-21 (Siber Güvenlik) | Bir saldırgan bilinçli olarak sistemi hedef alırsa ne olur? | Ele geçirilmiş bir telematik ünitesi, CAN ağ geçidini aşıp EPS’ye sahte, kasıtlı bir tork komutu enjekte eder | ISO/SAE 21434, UNECE R155/R156 |
CRITICAL — Bu üçü, birbirinin alternatifi değil, tamamlayıcısıdır. Tam bir emniyet/güvenlik vakası (safety & security case), aynı Güvenlik Hedefinin (Safety Goal) her üç mercekten de tehdit edilebileceğini kabul eder ve her biri için ayrı ama koordineli mitigasyonlar tasarlar. Nitekim TARA’daki “Safety” etki boyutunun doğrudan ASIL’e bağlanması (§3), bu üç disiplinin pratikte nasıl aynı mühendislik ekibinin masasında buluştuğunun somut kanıtıdır.
Sıkça Sorulan Sorular (FAQ)
S: ISO 26262 (Fonksiyonel Emniyet) ile ISO/SAE 21434 (Siber Güvenlik) nasıl birlikte çalışır?
FACT — İki standart birbirini tamamlar. ISO 26262 rastgele donanım arızaları ve sistematik yazılım hatalarını adreslerken, ISO 21434 kasıtlı, kötü niyetli dış müdahaleleri adresler. Bir siber saldırı güvenliği aşarsa, emniyet hedeflerini (Safety Goals) ihlal edebilir. TARA analizindeki “Safety Impact” boyutu, doğrudan ISO 26262 HARA sınıflandırmasıyla (ASIL derecesi) eşleştirilir.
S: RxSWIN neden UNECE R156 için bu kadar kritiktir?
FACT — Otonom sürüş yazılımındaki bir parametre değişikliği aracın fren mesafesini veya nesne algılama kabiliyetini değiştirebilir. RxSWIN, tip onayı alan yazılım sürümünü kayıt altına alır. OEM, yasal testleri etkileyen bir güncelleme yaptığında yetkili kuruluşa başvurarak tip onayını güncellemek zorundadır.
S: Bir sensörün doğrudan fiziksel olarak yanıltılması (sensor spoofing) siber güvenlik kapsamına girer mi?
FACT — Evet. Kamera lensine lazer tutulması (camera dazzling), GPS sahteciliği (GPS spoofing) veya radara sahte eko sinyali gönderilmesi (radar jamming/ghosting) fiziksel katman siber saldırılarıdır ve ISO/SAE 21434 kapsamında TARA tehdit ağacında incelenir.
S: SecOC her CAN mesajına mı uygulanır?
INTERPRETATION — Hayır, pratikte değil. SecOC hesaplama ve bant genişliği maliyeti taşıdığından (§5), tipik olarak yalnızca güvenlik-kritik mesajlara (fren, direksiyon, tahrik torku komutları) uygulanır; düşük-kritiklikli konfor mesajları (ör. koltuk pozisyonu) genellikle kapsam dışı bırakılır. Hangi mesajların SecOC gerektirdiği, TARA’nın risk değerlendirme çıktısından türetilir.
Emniyet ve Sistem Sınırları
- Şifreleme algoritmaları kuantum sonrası döneme karşı esnek olmalıdır; gelecekte zayıflayabilecek anahtar uzunlukları OTA ile güncellenebilir biçimde tasarlanmalıdır.
- Siber saldırı tespit edildiğinde araç aniden acil duruş yapmamalıdır; saldırı anında bile aracın asgari kontrol edilebilirliği (fail-operational) korunmalı, güvenli bir Minimal Risk Maneuver (MRM) icra edilmelidir — bu, AD-19’daki fail-safe/fail-operational ayrımının siber güvenlik bağlamındaki karşılığıdır.
Özet
- Bağlantılı araçlar, V2X/OTA/hücresel/Wi-Fi/Bluetooth arayüzleri ve tarihsel olarak kimlik doğrulaması olmayan CAN veri yolu nedeniyle geleneksel araçlarda hiç var olmayan bir saldırı yüzeyi taşır.
- 2015 Jeep Cherokee uzaktan ele geçirme gösterimi, bu riskin teorik değil somut olduğunu kanıtlayan dönüm noktası bir vaka olarak yaygın biçimde anılır ve düzenleyici tepkiyi hızlandırmıştır.
- TARA, HARA’nın (AD-19) siber güvenlikteki doğrudan karşılığıdır: varlık tanımlama, tehdit senaryosu belirleme, etki derecelendirme (SFOP), saldırı fizibilitesi ve risk kararı adımlarından oluşur.
- UNECE R155 (CSMS) ve R156 (SUMS/RxSWIN), ISO/SAE 21434’ün teknik uygulamalarını pazara giriş için zorunlu kılan yasal mekanizmalardır — standart “nasıl”ı, regülasyon “yapmak zorundasın”ı temsil eder.
- SecOC (MAC + freshness value) ve HSM (secure boot + anahtar izolasyonu), tarihsel olarak kimlik doğrulaması olmayan CAN veri yoluna somut teknik mitigasyon getirir; güvenli OTA mimarisi uçtan uca imzalama ve A/B geri alma ile güncelleme kanalının kendisini bir saldırı vektörü olmaktan çıkarır.
- Arıza (AD-19), fonksiyonel yetersizlik (AD-20) ve kötü niyetli müdahale (AD-21), aynı bileşeni tehdit eden üç farklı, birbirini tamamlayan mercektir.
Kaynaklar ve Doğrulama Notu
Bu ders ISO/SAE 21434:2021 (Road vehicles — Cybersecurity engineering) standardına, UNECE R155 ve R156 regülasyonlarına, ve tamamlayıcı ilişkideki ISO 26262 ile ISO 21448’e dayanmaktadır. TARA iş akışı ve SFOP etki boyutları standardın genel yapısının eğitim amaçlı bir rekonstrüksiyonudur. 2015 Jeep Cherokee vakasının genel gerçekliği (araştırmacılar, uzaktan hücresel erişim, sonrasındaki düzenleyici etkisi) yaygın biçimde belgelenmiştir, ancak istismar zincirinin tam teknik ayrıntıları ve kesin geri çağırma rakamları bu derste ASSUMPTION olarak işaretlenmiştir. R155/R156’nın bölgesel yürürlük kapsamı da benzer şekilde ASSUMPTION olarak işaretlenmiştir — güncel/kesin bilgi için orijinal standart ve regülasyon metinlerine, ilgili tip onay otoritesinin dokümantasyonuna başvurulmalıdır.
Sıradaki Ders
- AD-22 — Doğrulama ve Onaylama: MIL, SIL, HIL, VIL, Pist ve Simülasyon: AD-19/20/21’de tanımladığımız üç emniyet/güvenlik mercek(inin) — arıza, yetersizlik, kötü niyet — nasıl sistematik olarak test edilip doğrulandığını; Model-in-the-Loop’tan gerçek pist testine uzanan doğrulama zincirini inceleyeceğiz.
Teknik Diyagramlar
Quiz
ISO/SAE 21434 standardında TARA analizinin temel amacı nedir?
TARA (Threat Analysis and Risk Assessment), varlıklar üzerindeki siber tehdit senaryolarını belirleyip etki ve saldırı fizibilitesine göre riskleri puanlayarak gerekli azaltma stratejilerini belirler.
UNECE R155 ve R156 arasındaki temel ayrım aşağıdakilerden hangisidir?
UNECE R155 siber güvenlik yönetim sistemlerini (CSMS), UNECE R156 ise yazılım güncellemelerinin güvenliğini ve izlenebilirliğini (SUMS ve RxSWIN) yasal tip onayında zorunlu kılar.
AUTOSAR SecOC mekanizmasında kullanılan Freshness Value (Yenilik Değeri) hangi siber saldırı tipini engellemek için zorunludur?
Freshness Value, her mesajda artan dinamik bir sayaç veya zaman damgası sağlayarak saldırganın geçmişte kaydedilmiş meşru bir CAN mesajını yeniden hatta enjekte etmesini (Replay Attack) imkansız kılar.
Mikrodenetleyicilerde HSM (Hardware Security Module) mimarisinin 'Secure Boot' sürecindeki birincil fonksiyonu nedir?
HSM Secure Boot, mikrodenetleyici açılırken bootloader ve uygulama yazılımının kriptografik imzasını ve hash değerini doğrular. Kod manipüle edilmişse sistem yürütmeyi durdurur.
Sözlük (Glossary)
| English Term | Türkçe | Tanım |
|---|---|---|
| Automotive Cybersecurity (ISO/SAE 21434) | Otomotiv Siber Güvenliği (ISO/SAE 21434) | Bağlantılı ve otonom araçların tüm mühendislik yaşam döngüsü boyunca siber saldırılara, sensör yanıltmalarına (spoofing) ve yetkisiz müdahalelere karşı korunmasını yöneten uluslararası emniyet standardı. |
| Threat Analysis and Risk Assessment (TARA) | Tehdit Analizi ve Risk Değerlendirmesi (TARA) | ISO/SAE 21434'ün siber güvenlik metodolojisi; varlıkları, tehditleri ve zafiyetleri sistematik olarak belirleyip önceliklendirme için riski değerlendirir. Fonksiyonel emniyetteki HARA'nın siber güvenlik karşılığıdır. |
| Secure Onboard Communication (SecOC) | Güvenli Araç İçi İletişim (SecOC) | Araç içi veri yolu (ör. CAN) trafiğinde mesaj kimlik doğrulaması sağlayan teknik önlem — bir ECU'nun sahte mesaj enjekte etmesini (spoofing) zorlaştırır. |