
- SOTIF (Safety of the Intended Functionality — ISO 21448) ile Fonksiyonel Emniyet (ISO 26262, AD-19) arasındaki temel farkı kesin biçimde ayırt edebilmek.
- SOTIF'in dört senaryo alanı çerçevesini (Bilinen-Güvenli, Bilinen-Güvensiz, Bilinmeyen-Güvensiz, Bilinmeyen-Güvenli) ve Area 3'ün neden en tehlikeli bölge olduğunu analiz edebilmek.
- Donanım arızası olmaksızın sensör kısıtları ve yapay zeka genelleme yetersizliklerinden doğan riskleri somut örneklerle tanımlayabilmek.
- Tetikleyici Koşulları (Triggering Conditions) ve SOTIF geliştirme/doğrulama döngüsünün Area 3'ü sistematik olarak nasıl küçülttüğünü kavramak.
AD-20 — SOTIF (ISO 21448): Amaçlanan Fonksiyonun Güvenliği
FACT — 2018’de yayımlanan (ve 2022’de kapsamı genişletilen) ISO 21448, otomotiv emniyet mühendisliğine kritik bir soru ekler: AD-19’da işlediğimiz ISO 26262, sistemde bir şey bozulduğunda ne olacağını yönetir — peki hiçbir şey bozulmadan, sistem tam olarak tasarlandığı gibi çalışırken yine de bir kazaya yol açarsa? Bir kamera tabanlı sınıflandırıcı, hiçbir donanım arızası olmadan, eğitim verisinin dışındaki alışılmadık bir nesneyi güvenle yanlış sınıflandırabilir. Bu SOTIF’in (Safety of the Intended Functionality) alanıdır — ve AI/ML ağırlıklı algı sistemlerinin yaygınlaşmasıyla, ISO 26262 kadar merkezi hale gelmiştir.
Bu derste şunları öğreneceksin:
- ISO 26262 Neden Tek Başına Yetersiz Kalır? — arıza (fault) ile fonksiyonel yetersizlik (insufficiency) arasındaki fark.
- SOTIF’in Kapsamı ve ISO 21448’in Kapsadığı Otomasyon Seviyeleri — L1-L2’den yukarıya doğru genişleme.
- Dört Senaryo Alanı Çerçevesi — Bilinen-Güvenli, Bilinen-Güvensiz, Bilinmeyen-Güvensiz, Bilinmeyen-Güvenli.
- Area 3’ü Küçültme: SOTIF Geliştirme ve Doğrulama Döngüsü — neden asla “sıfır” ispatlanamaz.
- Tetikleyici Koşullar (Triggering Conditions) — performans yetersizliğini açığa çıkaran somut çevresel/senaryo tetikleyicileri.
- Vaka Çalışması: Nadir Nesne Sınıflandırma Hatası — Area 3’ten Area 1/2’ye taşınma süreci.
- ISO 26262 ile SOTIF’in Yan Yana Karşılaştırması ve Emniyet Vakasındaki Ortak Rolü.
1. ISO 26262 Neden Tek Başına Yetersiz Kalır?
AD-19’da ISO 26262’nin, E/E sistemlerin arızalı davranışından (malfunctioning behavior) kaynaklanan riski yönettiğini gördük — kısa devre, bellek bozulması, yazılım kilitlenmesi gibi somut, tespit edilebilir arıza olayları. Ancak modern ADAS/AD yığınının en kritik bileşeni olan algı (perception) katmanı, klasik anlamda “arızalanmadan” da yanlış karar verebilir:
CRITICAL — Bir kamera tabanlı nesne sınıflandırıcısı düşünün: kamera donanımı sağlam, görüntü sensörü doğru çalışıyor, sinir ağı kod olarak hatasız derlenmiş ve çalışıyor — yani hiçbir ISO 26262 anlamında “arıza” yok. Buna rağmen ağ, eğitim veri kümesinde hiç görmediği alışılmadık bir nesneyi (ör. devrilmiş bir römork, garip bir yük taşıyan bir kamyon, yolun ortasındaki bir hayvan türü) yanlış sınıflandırabilir veya AD-05’te işlediğimiz bir fiziksel sensör kısıtı nedeniyle (ör. ters güneş ışığı, sis) doğru veriyi doğru işleyemeyebilir. Sistem “tasarlandığı gibi” çalışmaktadır — sadece tasarımının kapsadığı senaryo kümesi yetersizdir. Bu, ISO 26262’nin tanım gereği kapsamı dışındadır.
ISO 21448 (SOTIF — Safety of the Intended Functionality), tam olarak bu boşluğu kapatır: sistemin amaçlanan fonksiyonunun kendisinin (veya onu gerçekleştiren algoritmaların/sensörlerin performans sınırlarının), arıza olmaksızın, tehlikeli sonuçlar doğurup doğurmadığını değerlendirir.
2. SOTIF’in Kapsamı ve Kapsadığı Otomasyon Seviyeleri
ISO 21448’in ilk (2022) edisyonu öncelikli olarak L1 ve L2 sistemleri (sürücü destek fonksiyonları, sürücü her an gözetim ve müdahale sorumluluğunu taşır) hedef alacak şekilde kapsam belirlemiştir — çünkü bu seviyelerde “insan sürücü son güvenlik ağıdır” varsayımı hâlâ (kısmen) geçerlidir. Ancak karmaşık algı/karar algoritmalarının L3-L5 sistemlerde de merkezi rol oynaması nedeniyle, SOTIF metodolojisi endüstri pratiğinde ve standardın sonraki çalışmalarında daha yüksek otomasyon seviyelerine doğru genişletilmektedir.
ASSUMPTION — ISO 21448’in yüksek otomasyon seviyelerine (L3+) uygulanabilirliğinin kesin kapsamı ve gelecekteki revizyonların içeriği standart komitesinin çalışmasına bağlıdır; bu derste verilen “L1-L2 odaklı, yukarı doğru genişleyen” çerçevesi kavramsal bir özettir, güncel edisyon için ISO 21448’in resmi metnine başvurulmalıdır.
3. Dört Senaryo Alanı Çerçevesi
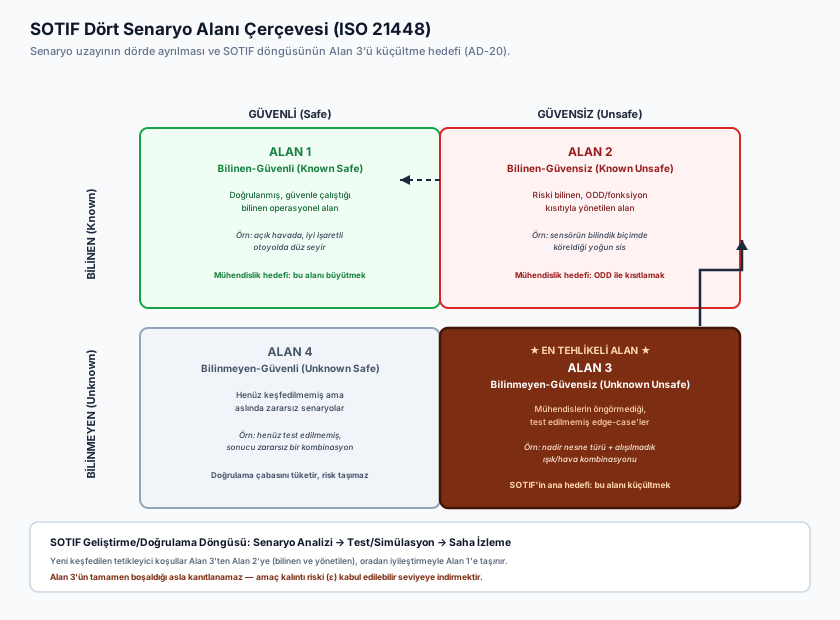
ISO 21448’in kalbinde, olası tüm sürüş senaryolarının uzayını () dört alana ayıran kavramsal bir model bulunur:
SOTIF Dört Senaryo Alanı:

                    BİLİNEN (Known)         BİLİNMEYEN (Unknown)
                 ┌───────────────────────┬───────────────────────┐
   GÜVENLİ       │                       │                       │
   (Safe)        │   ALAN 1              │   ALAN 4              │
                 │   Known Safe          │   Unknown Safe        │
                 │   (doğrulanmış,       │   (henüz keşfedilmemiş│
                 │   güvenli senaryolar) │   ama zararsız)       │
                 ├───────────────────────┼───────────────────────┤
   GÜVENSİZ      │                       │                       │
   (Unsafe)      │   ALAN 2              │   ALAN 3              │
                 │   Known Unsafe        │   Unknown Unsafe      │
                 │   (bilinen, ODD/      │   ★ EN TEHLİKELİ ★    │
                 │   fonksiyon kısıtıyla │   (henüz keşfedilmemiş│
                 │   yönetiliyor)        │   ve tehlikeli)       │
                 └───────────────────────┴───────────────────────┘

        SOTIF geliştirme döngüsünün amacı: Alan 3'ü sistematik
olarak küçültüp Alan 3'ten Alan 2 veya Alan 1'e taşımak.| Alan | Bilinirlik | Güvenlik Durumu | Örnek | Mühendislik Tepkisi |
|---|---|---|---|---|
| Alan 1 — Known Safe | Bilinen | Güvenli | Açık havada, iyi işaretlenmiş bir otoyolda düz seyir | Doğrulanmış, sistemin güvenle çalıştığı operasyonel alan; amaç bu alanı büyütmek |
| Alan 2 — Known Unsafe | Bilinen | Güvensiz | Sensörün bilindik biçimde köreldiği yoğun sis; ODD dışı bir kavşak geometrisi | Fonksiyon bu koşullarda kısıtlanır/devre dışı bırakılır (ODD sınırlaması) |
| Alan 3 — Unknown Unsafe | Bilinmeyen | Güvensiz | Mühendislerin öngörmediği, test edilmemiş bir edge-case kombinasyonu | SOTIF’in ana hedefi: sistematik senaryo keşfiyle bu alanı küçültüp Alan 2’ye (bilinen ve yönetilen) taşımak |
| Alan 4 — Unknown Safe | Bilinmeyen | Güvenli | Henüz test edilmemiş ama aslında zararsız bir senaryo | Doğrulama kapsamı genişledikçe Alan 1’e taşınır; risk taşımaz ama doğrulama çabasını tüketir |
INTERPRETATION — ISO 26262’nin daha determinist, hata-ağacı temelli yaklaşımıyla (bir arıza modu tanımlanır, olasılığı hesaplanır, önlem alınır) SOTIF arasındaki temel felsefi fark tam olarak buradadır: ISO 26262’de “bilinmeyen bir arıza modu” kavramı sistematik olarak FMEA/FTA ile keşfedilmeye çalışılan sonlu bir kümedir; SOTIF’te ise Alan 3, tanım gereği önceden bilinmeyen, potansiyel olarak sonsuz büyüklükte bir senaryo uzayıdır. Bu yüzden SOTIF “Area 3 = 0” gibi bir kesinlik iddia edemez — sadece onu sistematik olarak, ölçülebilir biçimde küçültmeyi taahhüt edebilir.
4. Area 3’ü Küçültme: SOTIF Geliştirme ve Doğrulama Döngüsü
SOTIF süreci, ISO 26262’nin V-Model’ine benzer ama döngüsel (iteratif) bir yapıya sahiptir, çünkü hedef kanıtlanamayan bir negatifi (Alan 3’ün boş olduğunu) yönetmektir:
SOTIF Döngüsü (İteratif):

  1. Fonksiyonel/Senaryo Analizi
     (Bilinen tetikleyici koşulları listele)
              │
              ▼
  2. Risk Değerlendirmesi
     (Hangi senaryolar Alan 2/3'e düşüyor?)
              │
              ▼
  3. Doğrulama & Test (Simülasyon, Saha, HIL)
     ── Yeni edge-case'ler keşfedilir ──►  Alan 3 → Alan 2 (artık bilinen bir kısıt)
              │
              ▼
  4. Saha İzleme (Field Monitoring)
     ── Üretimde nadiren gözlenen olaylar ──►  Alan 3'e yeni giriş noktaları
              │
              └──────────────► 1'e geri dön (yeni bilgiyle döngü tekrarlanır)
Kabul edilebilir kalıntı risk (residual risk) kavramı formel olarak şöyle ifade edilebilir: toplam senaryo uzayı olmak üzere, doğrulama çabası arttıkça
— yani test/simülasyon süresi () sonsuza yaklaşsa bile Alan 3’ün büyüklüğünün kesin olarak sıfıra ineceği ispatlanamaz; SOTIF mühendisliğinin amacı ‘u, toplumsal/regülatif olarak kabul edilebilir bir kalıntı risk seviyesine kadar küçültmektir. Bu, ISO 26262’nin PMHF gibi niceliksel, “kanıtlanabilir” hedeflerinden temelde farklı bir güvence mantığıdır.
5. Tetikleyici Koşullar (Triggering Conditions)
SOTIF senaryolarında kazayı bir donanım arızası değil, belirli bir Tetikleyici Koşul (Triggering Condition) başlatır — sistemin performans yetersizliğini açığa çıkaran spesifik bir çevresel veya operasyonel durum:
- Alışılmadık aydınlatma/hava kombinasyonları: Alçak açılı gün batımı güneşi + ıslak asfalt yansıması + karşıdan gelen far ışığının aynı anda çakışması — hiçbirinin tek başına test kapsamında sorun çıkarmadığı, ama üçünün kombinasyonunun kamera dinamik aralığını (bkz. AD-04, §2.3) aşan bir edge-case.
- Eğitim verisinde az temsil edilen nesne türleri: Alışılmadık araç tipleri (uzun yük taşıyan tarım römorku), nadir görülen hayvanlar, yoldaki döküntü/moloz — sinir ağının “görmediği” nesne kategorileri, güvenle ama yanlış sınıflandırılabilir.
- Sensör fiziksel sınırlarının kesiştiği anlar: Yoğun sis + aynı anda LiDAR’ın geri saçılımdan (backscatter) etkilenmesi + radarın statik bir nesneyi (park etmiş kamyon) yanlışlıkla filtrelemesi — tek başlarına yönetilebilir üç zayıflığın aynı anda çakışması.
EXAMPLE — Beyaz bir tır dorsesi, parlak öğlen güneşi altında bulutlu bir gökyüzü arka planıyla neredeyse aynı parlaklık/renk değerine sahip olabilir. Kamera donanımı sağlamdır, sınıflandırma kodu hatasızdır — ama optik kontrast yetersizliği nedeniyle sinir ağı, dorseyi “boş yol/gökyüzü” olarak yorumlayabilir. Bu klasik bir SOTIF senaryosudur: hiçbir arıza yok, sadece görsel algının fiziksel bir sınırı var. Mitigasyon, radar ve LiDAR’ın bağımsız menzil ölçümüyle bu belirsizliği çapraz doğrulamaktan (sensör füzyonu, AD-07) geçer — tek bir modaliteye güvenmemek.
6. Vaka Çalışması: Nadir Nesne Sınıflandırma Hatası
EXAMPLE — Bir OEM’in algı ekibi, üretim filosundan gelen saha telemetri verisinde (field monitoring), otoyol kenarında duran bir at römorkunun bazı kamera karelerinde düşük güvenle “bilinmeyen nesne” olarak işaretlendiğini fark eder. Bu senaryo daha önce hiçbir test setinde yoktu — yani üretimde ortaya çıkana kadar Alan 3’teydi.
SOTIF döngüsü devreye girer: (1) olay saha izlemesiyle yakalanır, (2) mühendisler senaryoyu simülasyonda ve gerçek sürüşte yeniden üretip kök nedeni analiz eder (eğitim verisinde at römorku örneği eksik/az), (3) veri kümesi genişletilir ve/veya radar-kamera füzyon mantığı bu nesne sınıfı için güven eşiğini ayarlanır, (4) yeni senaryo regresyon test paketine eklenir.
Sonuç: senaryo artık Alan 2’ye (Known Unsafe → yönetilen) veya yeterli iyileştirmeyle Alan 1’e (Known Safe) taşınmıştır. Ama bu tek olayın kapatılması, Alan 3’ün tamamen boşaldığı anlamına gelmez — sadece o spesifik tetikleyici koşul artık bilinen kümede yer alır. Bu iteratif keşif-kapatma döngüsü, SOTIF’in AD-24’te ele alacağımız uç senaryo (edge case) mühendisliğiyle neden doğrudan iç içe geçtiğini gösterir: SOTIF’in stratejik çerçevesi, AD-24’ün operasyonel/istatistiksel araçlarıyla (nadir olay madenciliği, sentetik senaryo üretimi, saha filosu izleme) hayata geçirilir.
7. ISO 26262 ile SOTIF’in Yan Yana Karşılaştırması
| Boyut | ISO 26262 (AD-19) | ISO 21448 — SOTIF |
|---|---|---|
| Temel Soru | “Bir şey bozulursa ne olur?” | “Hiçbir şey bozulmadan yanlış bir karar alınırsa ne olur?” |
| Kök Neden | Rastgele donanım arızası, sistematik yazılım hatası | Sensör fiziksel sınırı, algoritma genelleme yetersizliği, insan kullanım hatası |
| Analiz Aracı | HARA → ASIL (S/E/C matrisi) | Senaryo analizi → 4 Alan çerçevesi (Alan 3 küçültme) |
| Güvence Mantığı | Niceliksel, kanıtlanabilir hedefler (PMHF, SPFM, LFM) | İteratif, asla “sıfır” ispatlanamayan kalıntı risk yönetimi |
| Tipik Mitigasyon | Redundancy, lockstep, watchdog, ASIL decomposition | Sensör füzyonu, ODD kısıtlaması, saha izleme, sentetik/gerçek veri genişletme |
| En Çok İlgilendiği Katman | Donanım, güç elektroniği, gömülü yazılım | Algı (perception), karar verme, ML modelleri |
CRITICAL — Bir sistemin tam emniyet argümanı (safety case) her iki standardı da gerektirir; biri diğerinin yerini tutmaz. ISO 26262’yi geçmiş ama SOTIF analizi yapılmamış bir algı sistemi, hiçbir “arıza” yaşamadan bir yayaya çarpabilir — çünkü ISO 26262’nin tanımı gereği bu bir arıza değildir, sadece sistemin amaçlanan fonksiyonunun bir yetersizliğidir.
Sıkça Sorulan Sorular (FAQ)
S: SOTIF sadece kamera/algı sistemlerini mi ilgilendirir?
INTERPRETATION — Ağırlıklı olarak evet, çünkü performans yetersizliği kavramı en çok ML tabanlı algı katmanlarında görülür. Ancak SOTIF ilkesel olarak herhangi bir “arızasız ama yetersiz” davranışa uygulanabilir — ör. bir planlama algoritmasının, geçerli ama alışılmadık bir trafik kuralı kombinasyonunda mantıken doğru ama pratikte tehlikeli bir karar vermesi de kapsama girebilir.
S: Area 3’ü küçültmek için ne kadar test yeterlidir?
WARNING — Bu sorunun kesin bir sayısal yanıtı yoktur ve bu SOTIF’in en tartışmalı yönüdür. Kilometre bazlı test hedefleri (ör. “X milyon km sürüş”) tek başına yeterli kabul edilmez, çünkü nadir/kritik senaryoların rastgele sürüşte ortaya çıkma olasılığı çok düşüktür — bu yüzden hedefli senaryo tabanlı test, sentetik veri üretimi ve saha izleme kilometre testinin tamamlayıcısı, ikamesi değildir.
S: SOTIF ile ISO 26262 aynı ekip tarafından mı yürütülür?
FACT — Genellikle hayır; farklı uzmanlık gerektirirler. ISO 26262 ekipleri klasik donanım/sistem güvenilirlik mühendisliği geçmişine sahipken, SOTIF ekipleri sıklıkla makine öğrenmesi doğrulama, veri bilimi ve simülasyon mühendisliği geçmişinden gelir. Ancak iki ekip arasındaki koordinasyon kritiktir, çünkü bazı mitigasyonlar (ör. sensör füzyonu) her iki standardın da hedeflerine hizmet eder.
Özet
- SOTIF, ISO 26262’nin arıza-odaklı çerçevesinin bıraktığı boşluğu kapatır: sistem hiçbir arıza yaşamadan, amaçlanan fonksiyonunun kendi performans sınırları (sensör fiziksel kısıtları, ML genelleme yetersizliği) yüzünden tehlikeli bir sonuç doğurabilir.
- Tüm senaryo uzayı dört alana ayrılır: Alan 1 (Bilinen-Güvenli), Alan 2 (Bilinen-Güvensiz, ODD ile yönetilir), Alan 3 (Bilinmeyen-Güvensiz — en tehlikeli), Alan 4 (Bilinmeyen-Güvenli).
- SOTIF geliştirme süreci iteratiftir: senaryo analizi, risk değerlendirmesi, doğrulama ve saha izleme sürekli döngüde Alan 3’ü Alan 2/1’e taşır — ama Alan 3’ün tamamen boşaldığı asla kanıtlanamaz, sadece kalıntı risk () kabul edilebilir seviyeye indirilir.
- Tipik SOTIF tetikleyicileri: alışılmadık aydınlatma/hava kombinasyonları, eğitim verisinde az temsil edilen nesne türleri, birden fazla sensör zayıflığının aynı anda çakışması.
- SOTIF, AD-24’te ele alınacak uç senaryo (edge case) mühendisliğinin stratejik çerçevesidir; ikisi birlikte, nadir ve önceden öngörülmemiş sürüş durumlarını sistematik olarak keşfetme/azaltma disiplinini oluşturur.
Kaynaklar ve Doğrulama Notu
Bu ders ISO 21448:2022 (Road vehicles — Safety of the intended functionality) standardına, onunla tamamlayıcı ilişkideki ISO 26262:2018’e ve SAE J3016 terminolojisine dayanmaktadır. Dört Alan çerçevesi ve kalıntı risk formalizasyonu, standardın genel kavramsal yapısının eğitim amaçlı bir yorumudur; ISO 21448’in yüksek otomasyon seviyelerine (L3+) genişleme kapsamı ile ilgili ifadeler ASSUMPTION olarak işaretlenmiştir — güncel edisyon ve kapsam sınırları için resmi standart metnine başvurulmalıdır. At römorku vaka çalışması kavramsal bir örnektir, belirli bir üretici olayına atıfta bulunmaz.
Sıradaki Ders
- AD-21 — Otomotiv Siber Güvenliği: ISO/SAE 21434, TARA ve UNECE R155/R156: Şimdiye kadar arızaları (AD-19) ve fonksiyonel yetersizlikleri (AD-20) ele aldık; üçüncü ve son tehlike merceğine geçiyoruz — kasıtlı, kötü niyetli müdahale. Aynı fren/direksiyon sistemlerinin bu kez bir saldırgan tarafından bilinçli olarak nasıl hedef alınabileceğini ve bunun düzenleyici çerçevesini inceleyeceğiz.
Teknik Diyagramlar
Quiz
SOTIF (ISO 21448) standardı ile ISO 26262 arasındaki temel fark nedir?
SOTIF parça arızası olmaksızın sistemin çevresel performans yetersizliklerini hedefler.
SOTIF'in 4 senaryo alanı içinde en tehlikeli olan ve küçültülmesi hedeflenen alan hangisidir?
Bilinmeyen güvensiz durumlar (Area 3), mühendislerin öngöremediği ölümcül uç senaryoları barındırır.
Güneş parlaması nedeniyle kameranın beyaz bir tırı gökyüzünden ayıramaması hangi güvenlik standardının konusudur?
Kamera sağlam olduğu halde ışık yetersizliği nedeniyle hedefi kaçırdığı için SOTIF konusudur.
SOTIF analizinde 'Tetikleyici Koşul' (Triggering Condition) ne demektir?
Tetikleyici koşullar sağlam sensörü yanıltarak kaza riskini doğuran çevresel etkenlerdir.
Bilinmeyen güvensiz senaryoları (Area 3) küçültmek için en etkili mühendislik yaklaşımı nedir?
Area 3'ü küçültmek yoğun simülasyon, gölge mod (shadow mode) veri toplama ve yedekli sensörlerle sağlanır.
Sözlük (Glossary)
| English Term | Türkçe | Tanım |
|---|---|---|
| Minimal Risk Manoeuvre (MRM) | Minimum Risk Manevrası (MRM) | Sürücü devralma çağrısına yanıt vermediğinde veya kritik bir E/E arızası yaşandığında, aracı Minimum Risk Durumuna (MRC) ulaştırmak için otomatik olarak icra edilen yavaşlama ve şerit kenarına yönelme manevrası. |
| SOTIF (ISO 21448) | SOTIF (Amaçlanan Fonksiyonun Güvenliği) | Donanım veya yazılım arızası olmaksızın, sensörlerin fiziksel kısıtları, hava koşulları veya algoritmik yetersizliklerden kaynaklanabilecek tehlikeli durumların sistematik olarak analiz edilmesini ve azaltılmasını düzenleyen otomotiv standardı. |
| SOTIF (Safety of the Intended Functionality) | SOTIF (Amaçlanan Fonksiyonun Güvenliği) | ISO 21448 standardının konusu; bir sistemin ARIZASIZ ve tasarlandığı gibi çalışırken bile, algısal/fonksiyonel sınırlamalar nedeniyle güvensiz bir sonuca yol açabileceği riski ele alır (ISO 26262'nin arıza-kaynaklı risklerinden farklı bir bakış açısı). |