
- ISO/SAE 21434'ün amacını ve kapsamını açıklayabilmek.
- Secure boot, secure flashing ve OTA güvenliğini tek bir güven zinciri olarak özetleyebilmek.
- Başlıca araç saldırı yüzeylerini ve her birinin neden var olduğunu sıralayabilmek.
- Derinlemesine savunmayı (defense-in-depth) bir aracın elektrik/elektronik mimarisine uygulanmış haliyle açıklayabilmek.
- Siber güvenlik ile fonksiyonel güvenliğin neden bağımsız değil, bağlantılı disiplinler olduğunu ifade edebilmek.
EV-35 — Siber Güvenlik
ASSUMPTION — Bu ders, araç siber güvenlik çerçevesini kavramsal düzeyde tanıtır; satıcıya özel uygulama detayı, anahtar uzunluğu veya güncel olduğu iddia edilen protokol sürüm numarası içermez. BMS’e özel derin içerik BMS Academy → BMS-18’dedir.
1. Bağlantılı, Yazılım Tanımlı Bir EV Neden Siber Güvenlik Mühendisliğine İhtiyaç Duyar?
Modern bir EV, gerçek anlamda, aynı zamanda araç olan bir bilgisayar ağıdır: onlarca elektronik kontrol ünitesi iç ağlar üzerinden haberleşir, kablosuz olarak yazılım güncellemesi alır ve şarj altyapısı ile arka uç servisleriyle veri alışverişi yapar. Bu bağlantı noktalarının her biri aynı zamanda bir saldırgan için potansiyel bir giriş noktasıdır; ve ele geçirildiğinde basitçe internetten ayrılabilen bir dizüstü bilgisayarın aksine, bir aracın kontrolörleri tahriği, frenlemeyi ve direksiyonu etkileyen sistemlere doğrudan bağlıdır. ISO/SAE 21434, tam olarak ISO 26262’nin fonksiyonel güvenliğe getirdiği sistematik titizliği bu soruna da getirmek için vardır: tehditleri yöntemli biçimde tespit etmek, risklerini değerlendirmek ve olaylara sonradan tepki vermek yerine gereksinimleri ve doğrulamayı bu risk etrafında inşa etmek.
FACT — ISO/SAE 21434, aracın tüm yaşam döngüsünü kapsar — konsept, geliştirme, üretim, işletim ve hizmet dışı bırakma — çünkü güvenli sevk edilip bir daha hiç yamanmayan bir araç, 10-15+ yıllık hizmet ömrü boyunca aslında güvenli değildir.
2. Güven Zinciri: Secure Boot, Secure Flashing ve OTA
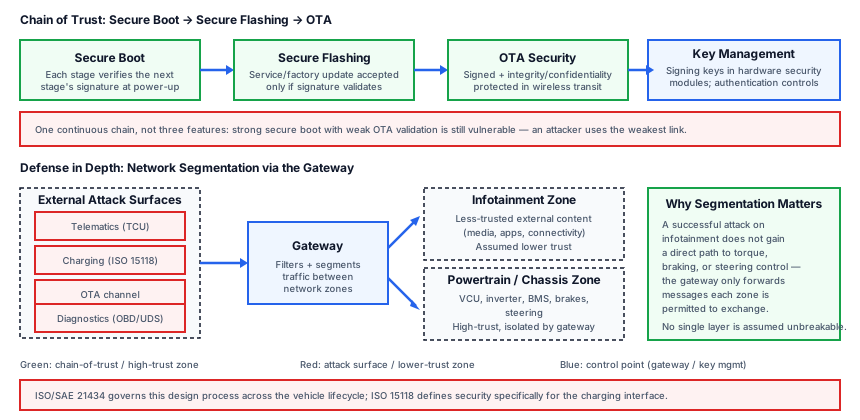
Bir araçtaki temel siber güvenlik mekanizmaları, tekrar eden tek bir soruyu yanıtlamak için vardır: bir kontrolör, çalıştırmak üzere olduğu yazılımın gerçekten çalışması gereken yazılım olduğunu, bir saldırganın yerine koyduğu bir şey olmadığını nasıl bilir? Secure boot, bunu açılış anında yanıtlar: önyükleme sürecinin her aşaması, bir sonraki aşamayı çalıştırmadan önce imzasını kriptografik olarak doğrular; böylece yalnızca güvenilir bir otorite tarafından imzalanmış yazılım çalışabilir ve donanım kök güveninden uygulama yazılımına kadar kesintisiz bir zincir oluşur. Secure flashing, aynı fikri bir servis merkezinde veya fabrikada yapılan güncellemelere genişletir: yeni bir yazılım imajı, yalnızca imzası beklenen otoriteye karşı doğrulanırsa kabul edilir; bu, bir saldırganın (hatta yetkisiz bir atölyenin) değiştirilmiş bir yazılımı yüklemesini engeller. OTA (kablosuz) güvenliği bunu kablosuz güncellemelere tekrar uygular ve taşıma katmanı korumaları ekler — güncelleme paketi hem gerçek olmalı (doğru taraf tarafından imzalanmış) hem de aktarım sırasında gizliliği/bütünlüğü korunmalıdır — çünkü bir filodaki her aracı aynı anda erişebilen bir güncelleme kanalı, ele geçirilebilirse son derece cazip bir hedeftir.
FACT — Bu üç mekanizma üç ayrı özellik değil, tek ve sürekli bir zincir oluşturur: mükemmel bir secure boot’a ama zayıf bir OTA doğrulamasına sahip bir araç yine de savunmasızdır, çünkü bir saldırgan önyükleme sürecini doğrudan kurcalamak yerine “imzalı görünen” kötü niyetli yazılımı basitçe daha zayıf kanaldan iletebilir.
3. Anahtar Yönetimi ve Kimlik Doğrulama
Yukarıdaki mekanizmaların hiçbiri, kriptografik anahtarları oluşturmanın, dağıtmanın, saklamanın ve gerektiğinde iptal etmenin güvenilir bir yolu olmadan çalışmaz — bu, anahtar yönetiminin işidir. Araç yazılımını imzalamak için kullanılan anahtarlar, çıkarılmasını pratikte imkansız hale getiren donanım güvenlik modüllerinde korunmalıdır; çünkü sızdırılmış bir imzalama anahtarı, bir saldırganın filodaki her aracın gerçek olarak kabul edeceği yazılım üretmesine izin verirdi. Kimlik doğrulama mekanizmaları benzer şekilde hangi iç veya dış tarafların hangi kontrolörlerle iletişim kurmasına izin verildiğini yönetir; böylece örneğin bir diagnostik aracı, ağdaki her ECU’ya sınırsız erişim kazanmak yerine yalnızca yetkili olduğu belirli fonksiyonların kilidini açabilir.
4. Saldırı Yüzeyleri
Bir aracın saldırı yüzeyi, dış bir aktörün veri veya komut enjekte edebileceği tüm noktaların toplamıdır; bunu sistematik olarak haritalamak her tehdit değerlendirmesinin ilk adımıdır:
| Saldırı yüzeyi | Neden var |
|---|---|
| CAN / CAN FD ağı | İç ECU haberleşmesi; tarihsel olarak kimlik doğrulama için değil güvenilirlik için tasarlanmıştır |
| Diagnostik (OBD/UDS) | Meşru servis erişimi amacıyla tasarlanmış, standartlaştırılmış, fiziksel olarak erişilebilir bir port |
| Telematik (TCU) | Aracın dış dünyaya hücresel/bağlantı geçidi |
| Şarj (EVSE haberleşmesi) | ISO 15118 tarafından tanımlanan, çift yönlü (V2G) veri alışverişi dahil araç-şarj cihazı haberleşmesi |
| OTA kanalı | Yeni yazılımın uzaktan araca ulaştığı yol |
FACT — Şarj sırasında araç, tanımlı bir protokol (ISO 15118) üzerinden şarj istasyonuyla veri alışverişi yapar; bu, bu arayüzün de meşru bir saldırı yüzeyi olduğu ve bu standardın güvenlik hükümleri kapsamında ele alındığı, yönetilmeden bırakılmadığı anlamına gelir.
5. Derinlemesine Savunma (Defense in Depth)
Yukarıdaki mekanizmaların hiçbirinin kırılamaz olduğu varsayılmaz; bu varsayımın kendisi temel bir tasarım ilkesidir: derinlemesine savunma, mimarinin bir katmanı ele geçirmenin tüm aracı otomatik olarak ele geçirmeyeceği şekilde inşa edilmesi anlamına gelir. Bir gateway ECU, araç ağını bölgelere ayırır (örneğin, daha az güvenilir dış içerikle uğraşan bilgi-eğlence ağını, tahriki kontrol eden tahrik ağından ayırarak); böylece bilgi-eğlence sistemine yönelik başarılı bir saldırı, tork kontrolüne doğrudan bir yol bulamaz. Bu segmentasyon, ağ düzeyinde, iyi tasarlanmış bir binanın fiziksel güvenlik için kullandığı aynı katmanlı düşünceyi yansıtır — ön kapıyı geçen bir davetsiz misafirin otomatik olarak kasaya erişimi olmamalıdır.
6. Sık Sorulan Sorular (FAQ)
Bir EV, herhangi bir modern arabanın ihtiyaç duyduğunun ötesinde neden özellikle siber güvenliğe ihtiyaç duyar?
FACT — EV’ler tipik olarak OTA yazılım güncellemelerini, daha zengin telematik bağlantısını ve standartlaştırılmış çift yönlü şarj haberleşmesini (V2G dahil ISO 15118) opsiyonel değil, temel özellik olarak eklerler; bu da bağlantılı saldırı yüzeyini birçok eski, daha az bağlantılı araç mimarisine kıyasla anlamlı ölçüde genişletir.
Secure boot gerçekte neyi engeller?
FACT — Güvenilir bir otorite tarafından imzalanmamış hiçbir yazılımın kontrolör üzerinde çalışmasını engeller; bu da değiştirilmiş veya kötü niyetli üretici yazılımı yüklemeye dayanan geniş bir saldırı sınıfını bloke eder.
Gateway üzerinde çok güçlü bir güvenlik duvarı gibi tek bir güçlü mekanizma tek başına yeterli midir?
INTERPRETATION — Hayır — derinlemesine savunma, herhangi bir tek katmanın sonunda aşılabileceğini varsayar; bu yüzden bir gateway güvenlik duvarı, diğerlerinin (secure boot, secure flashing, OTA doğrulama, ağ segmentasyonu, anahtar yönetimi) yerini almak yerine, birkaç katmandan yalnızca biridir.
7. Özet
- ISO/SAE 21434, siber güvenlik mühendisliğini aracın tüm yaşam döngüsü boyunca standartlaştırır; bu, ISO 26262’nin fonksiyonel güvenliğe uyguladığı sistematik risk yaklaşımını yansıtır.
- Secure boot, secure flashing ve OTA güvenliği birlikte tek ve sürekli bir güven zinciri oluşturur; herhangi bir halkanın zayıflaması tüm zinciri zayıflatır.
- Anahtar yönetimi ve kimlik doğrulama, kimin/neyin yazılım imzalamak veya hangi kontrolörlerle konuşmak için güvenilir olduğunu kontrol eder.
- CAN, diagnostik, telematik, şarj haberleşmesi ve OTA kanalı aracın başlıca saldırı yüzeyleridir.
- Derinlemesine savunma, özellikle gateway üzerinden ağ segmentasyonu, tek bir başarılı saldırının ne kadar yayılabileceğini sınırlar.
8. Kaynaklar ve Doğrulama Notu
Referans verilen standartlar ISO/SAE 21434 ve ISO 15118’dir; satıcıya özel uygulama detayı veya güncel olduğu iddia edilen bir protokol sürümü yoktur.
- ISO/SAE 21434 — Karayolu taşıtları, siber güvenlik mühendisliği.
- ISO 15118 — Araç-şebeke haberleşme arayüzü.
ASSUMPTION — Kaynakların güncel sürüm/başlıkları değişebilir; yayın öncesi her kaynak yeniden doğrulanmalıdır.
Sıradaki Ders
- EV-36 — Homologasyon / Regülasyonlar: UNECE, FMVSS ve tip onayı.
Teknik Diyagramlar
Quiz
ISO/SAE 21434 neyi standartlaştırır?
ISO/SAE 21434, karayolu taşıtlarında siber güvenlik mühendisliğini standartlaştırır.
Secure boot ne yapar?
Secure boot, açılışta yazılımın bütünlüğünü/imzasını doğrular.
OTA güvenliği neyi sağlar?
OTA güvenliği, kablosuz güncellemede bütünlük ve kimlik doğrulama sağlar.
Aşağıdakilerden hangisi saldırı yüzeyidir?
CAN/CAN FD ağı bir saldırı yüzeyidir.
Şarj sırasında hangi haberleşme saldırı yüzeyidir?
Şarjda araç-istasyon haberleşmesi (ISO 15118) saldırı yüzeyidir.